Шпионская программа способна тихо работать на компьютере или смартфоне неделями и месяцами, никак себя не выдавая. Владелец устройства в это время ведёт переписку, вводит логины и пароли, заходит в банковские приложения — и даже не подозревает, что вся эта информация уже ушла на чужую сторону. Для компании такая угроза совсем не абстрактна: вместе с персональными данными конкретного сотрудника за периметр утекают клиентские базы, условия сделок и доступы к внутренним сервисам.
Важно, однако, что рядом с вредоносным софтом существует и вполне законный учёт рабочей активности — фиксация времени и действий персонала на корпоративной технике. С точки зрения технологий эти вещи порой выглядят почти одинаково, но между ними лежит граница из добровольного согласия, прозрачности и юридического основания. Ниже разберём, как устроен spyware, какими путями он попадает на устройство, по каким косвенным сигналам его распознать, как от него избавиться и где именно заканчивается шпионаж и начинается правомерный контроль.
Главная идея
Шпионское ПО добывает сведения скрытно и без ведома владельца устройства, тогда как законный мониторинг работает открыто и в границах трудовых отношений. Разделяет их не технология, а согласие работника, прозрачность процесса и наличие правового основания.
Основные понятия и определения
- Spyware (шпионское ПО) — класс вредоносных программ, которые втайне от пользователя собирают сведения об устройстве и выполняемых на нём действиях, а затем передают их третьим лицам.
- Кейлоггер — софт или физическое устройство, фиксирующее нажатия клавиш, чтобы добыть пароли и содержимое переписки.
- Инфостилер — вредоносный инструмент, задача которого — прицельно скопировать логины, пароли, cookie и данные банковских карт.
- Троян — программа, выдающая себя за нужное приложение, но втихую выполняющая посторонние действия, например установку другого вредоноса.
- Руткит — набор утилит, скрывающий присутствие вредоносного софта от пользователя и защитных средств.
- Adware — рекламное ПО, нередко собирающее данные о поведении человека ради таргетированной и навязчивой рекламы.
- Stalkerware — коммерческие решения для скрытого наблюдения за конкретным человеком, чаще всего за его телефоном.
- Фишинг — уловка, чтобы выманить данные либо заставить пользователя установить вредоносную программу своими руками.
- Легальный мониторинг — сбор сведений о рабочей активности на корпоративном устройстве при уведомлении сотрудника и с его согласия.
- Согласие сотрудника — оформленное документально уведомление и разрешение, которое делает учёт рабочей активности правомерным.
Суть за минуту
Spyware — это вредоносный софт, который тайно собирает данные и отправляет их третьим лицам без ведома пользователя. Разновидностей шпионских программ немало, но цель у всех одна: получить доступ к информации и действиям человека. Чаще всего заражение приходит через фишинг, сомнительные приложения, уязвимости или физический доступ к устройству. Косвенные признаки стоит оценивать в комплексе, а не делать вывод по единственному симптому.
Что такое программа-шпион: определение и механика
Программа-шпион (spyware) — это разновидность вредоносного ПО, которое без согласия владельца собирает и передаёт сведения об устройстве и выполняемых на нём операциях. Такой софт работает незаметно, в фоне, и нередко попадает в систему вместе с обычными приложениями или как их скрытый модуль. Пользователь не замечает ни сам процесс, ни то, куда именно уходят собранные данные.
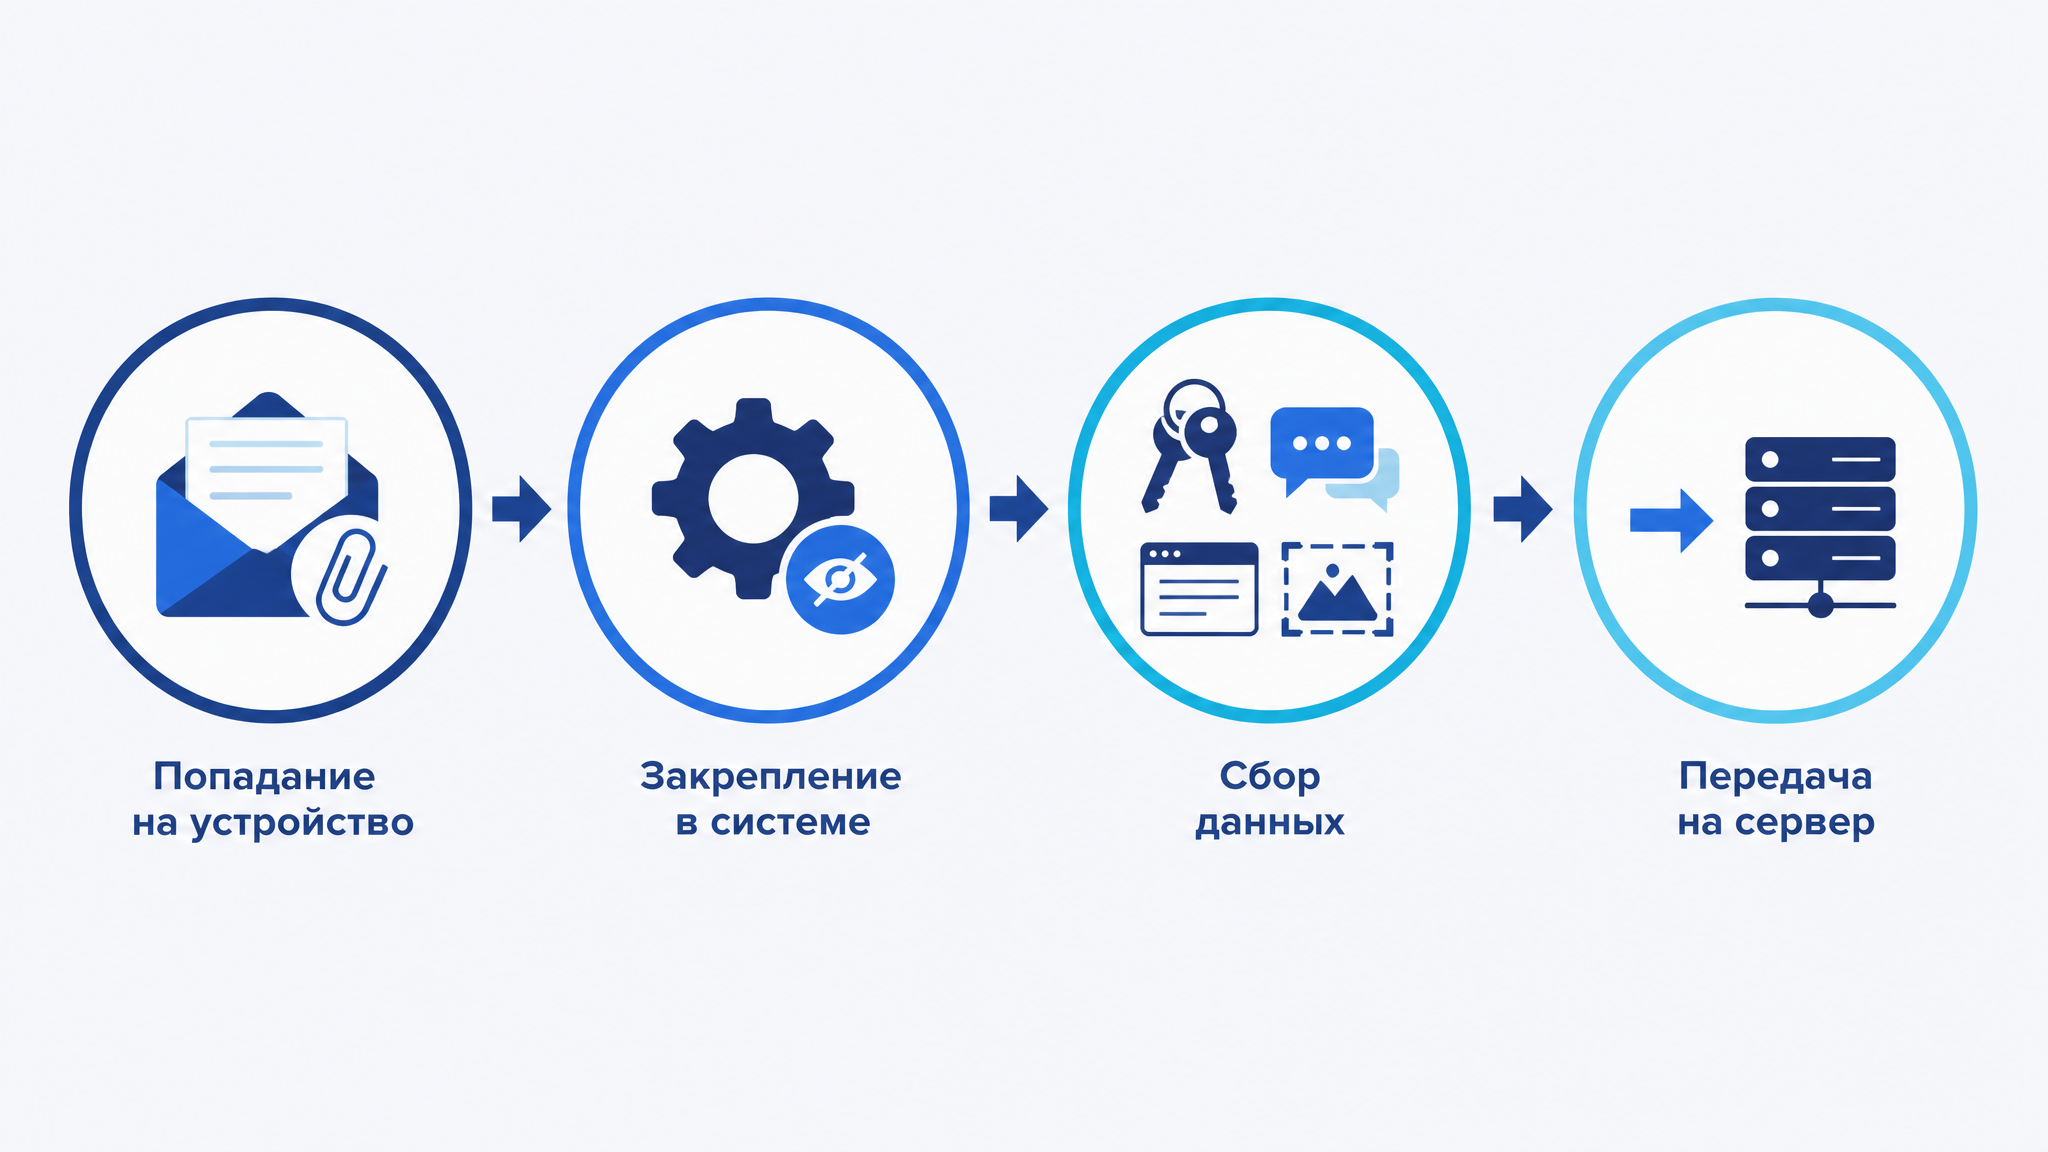
Механика выстроена из нескольких шагов подряд. Сперва программа проникает на устройство, затем закрепляется в системе, а после приступает к сбору информации и её отправке на сервер злоумышленника. Чтобы оставаться незамеченной, она маскируется под системный процесс, глушит уведомления и убирает свою иконку из перечня приложений.
Собранные сведения обычно уходят на удалённый сервер мелкими порциями — так передача меньше влияет на скорость интернета и реже вызывает подозрения. Именно по этой причине заражение может месяцами никак не проявляться: пока человек пользуется техникой как обычно, шпион спокойно собирает то, что ему нужно.
Чем spyware отличается от вирусов, троянов и adware
В повседневной речи «вирусом» называют чуть ли не любой вредоносный софт, хотя между категориями есть принципиальная разница. Вирус заражает файлы и распространяется по системе дальше, зачастую разрушая данные. Троян самостоятельно не размножается — он прикидывается полезной программой и решает скрытые задачи, среди которых, например, открытие доступа к устройству. Adware навязывает рекламу и нередко попутно собирает данные о поведении человека.
Spyware стоит особняком: его цель — не сломать систему и не показать баннер, а незаметно добыть информацию. Сбор данных может быть и самоцелью, и промежуточным этапом: завладев паролями и доступами, злоумышленник переключается на кражу денег или проникновение в корпоративные системы.
На практике все эти категории нередко действуют сообща. Троян способен подтянуть инфостилер, инфостилер — скачать кейлоггер, а руткит — спрятать всю связку от антивируса. Поэтому судить об угрозе по одному лишь названию программы неразумно: куда важнее понимать, к каким данным может дотянуться злоумышленник и как он ими распорядится.
Как шпионское ПО попадает на устройство
Установить шпионскую программу удалённо, что называется, «с нуля», совсем непросто: потребуются и технические навыки, и работа с человеком. Именно поэтому в основе большинства заражений лежит либо самостоятельный запуск вредоносного файла пользователем, либо ситуация, когда он не заметил, что устройством воспользовался посторонний.
Ниже разберём ключевые каналы проникновения — от массовых рассылок до случаев, когда угрозу создаёт сам пользователь, доверившись незнакомому приложению. Понимание этих сценариев помогает правильно выстроить защиту и обучить сотрудников.
Фишинг, вредоносные приложения и уязвимости
Фишинг по-прежнему занимает первое место среди каналов заражения. Злоумышленник присылает письмо или сообщение со ссылкой либо вложением, замаскированным под рабочий документ, счёт или уведомление сервиса. Человек открывает файл — и вредонос тут же запускается.
Второй канал — сомнительные и пиратские приложения, а также программы из непроверенных магазинов. Вместе с полезной функцией такое приложение тянет за собой скрытый модуль. Третий канал — уязвимости, в том числе нулевого дня, когда злоумышленник эксплуатирует ещё не закрытую дыру в системе или приложении.
Физический доступ и социальная инженерия
Если злоумышленник получил физический доступ к устройству хотя бы на пару минут, установить шпионскую программу становится заметно проще. Он может скачать приложение из альтернативного источника, отключить уведомления и спрятать иконку, а иногда и замаскировать шпион под обновление системы.
Отдельный приём — социальная инженерия: человека уговаривают поставить программу добровольно, например под предлогом техподдержки, проверки или «нужного» приложения. Здесь защита зависит не только от техники, но и от привычки уточнять, кто и зачем просит доступ к устройству.
Легальные программы удалённого доступа как инструмент слежки
На рынке есть приложения удалённого доступа, которые легально применяются для поддержки и администрирования. Тем же инструментом может воспользоваться и злоумышленник, если получил доступ к устройству и установил программу без ведома владельца. В такой ситуации штатный инструмент превращается в канал слежки.
Именно поэтому важно контролировать, какие приложения удалённого доступа стоят на устройстве и кому разрешено к нему подключаться. Если такая программа появилась без вашего ведома — это повод немедленно проверить устройство.
Виды программ-шпионов
Классификация помогает понять, какие данные находятся под ударом и какие признаки имеет смысл искать. На практике виды нередко пересекаются и дополняют друг друга.
Чтобы быстрее сориентироваться, сверим ключевые типы по назначению и характерным признакам.
Сравнение типов шпионского ПО по собираемым данным и признакам
| Тип | Что делает | Какие данные под угрозой | Как проявляется |
|---|---|---|---|
| Трекер | Фиксирует активность и местоположение | История действий, геолокация | Повышенный трафик, расход батареи |
| Кейлоггер | Записывает нажатия клавиш | Пароли, текст переписки | Практически незаметен |
| Инфостилер | Копирует доступы и платёжные данные | Логины, пароли, cookie, карты | Спустя время — кража аккаунтов |
| Adware | Показывает рекламу, собирает поведение | История сайтов и интересы | Всплывающие окна, новые вкладки |
| Троян | Маскируется под полезную программу | Зависит от задачи злоумышленника | Незнакомое приложение в системе |
| Руткит | Прячет вредоносное ПО от защиты | Любые данные заражённого устройства | Не виден в диспетчере задач |
| Stalkerware | Следит за конкретным человеком | Переписка, звонки, геолокация | Скрытая иконка, разрешения |
Таблица показывает главное: разные виды шпионских программ приводят к разным последствиям, однако все они так или иначе отнимают у человека контроль над его данными.
Трекеры и кейлоггеры: аппаратные и программные
Трекеры отслеживают активность и местоположение, накапливая историю действий и перемещений. Кейлоггеры фиксируют нажатия клавиш, благодаря чему можно восстановить пароли и текст переписки. И те и другие бывают как аппаратными, так и программными: аппаратные подключаются физически, программные работают приложением внутри системы.
Программный кейлоггер способен собирать данные в масштабах всей системы либо ограничиваться одним приложением или сайтом. Аппаратный вариант обнаружить программными средствами сложнее, поскольку в системе он не оставляет никаких следов.
Adware и инфостилеры
Adware навязывает рекламу и зачастую собирает сведения о том, какие сайты и товары интересуют пользователя. Само по себе оно может выглядеть безобидно, но собранные данные продают и применяют для таргетинга, а в связке с другим софтом оно превращается в полноценный канал утечки.
Инфостилеры действуют прицельно: копируют логины и пароли, cookie-файлы, данные карт и содержимое переписок. Это одна из самых опасных категорий, ведь украденные доступы сразу открывают злоумышленнику двери в банковские и корпоративные сервисы.
Трояны и руткиты
Троян прикидывается полезной программой и делает то, о чём пользователь не догадывается: ставит другой вредонос, открывает удалённый доступ или передаёт данные. Руткит нужен, чтобы всё это оставалось невидимым: он прячет процессы, файлы и сетевые соединения и от пользователя, и от защитных средств.
Связка «троян + руткит» коварна тем, что заражение трудно выявить обычной проверкой. Даже заметив подозрительную активность, пользователь может не отыскать её источник в диспетчере задач.
Stalkerware и коммерческое шпионское ПО (Pegasus и аналоги)
Stalkerware — коммерческие программы, созданные для скрытого наблюдения за конкретным человеком, чаще всего за телефоном. Их продают под видом «родительского контроля» или «заботы о близких», но применяют и для негласного слежения за взрослым человеком без его согласия.
На верхнем уровне располагаются инструменты класса Pegasus и аналоги — сложные коммерческие решения для точечной слежки, использующие уязвимости нулевого дня и почти не оставляющие следов. Такие программы нацелены на конкретных людей и организации, а не на массового пользователя, и защититься от них стандартными средствами крайне трудно.
Какие данные собирают программы-шпионы
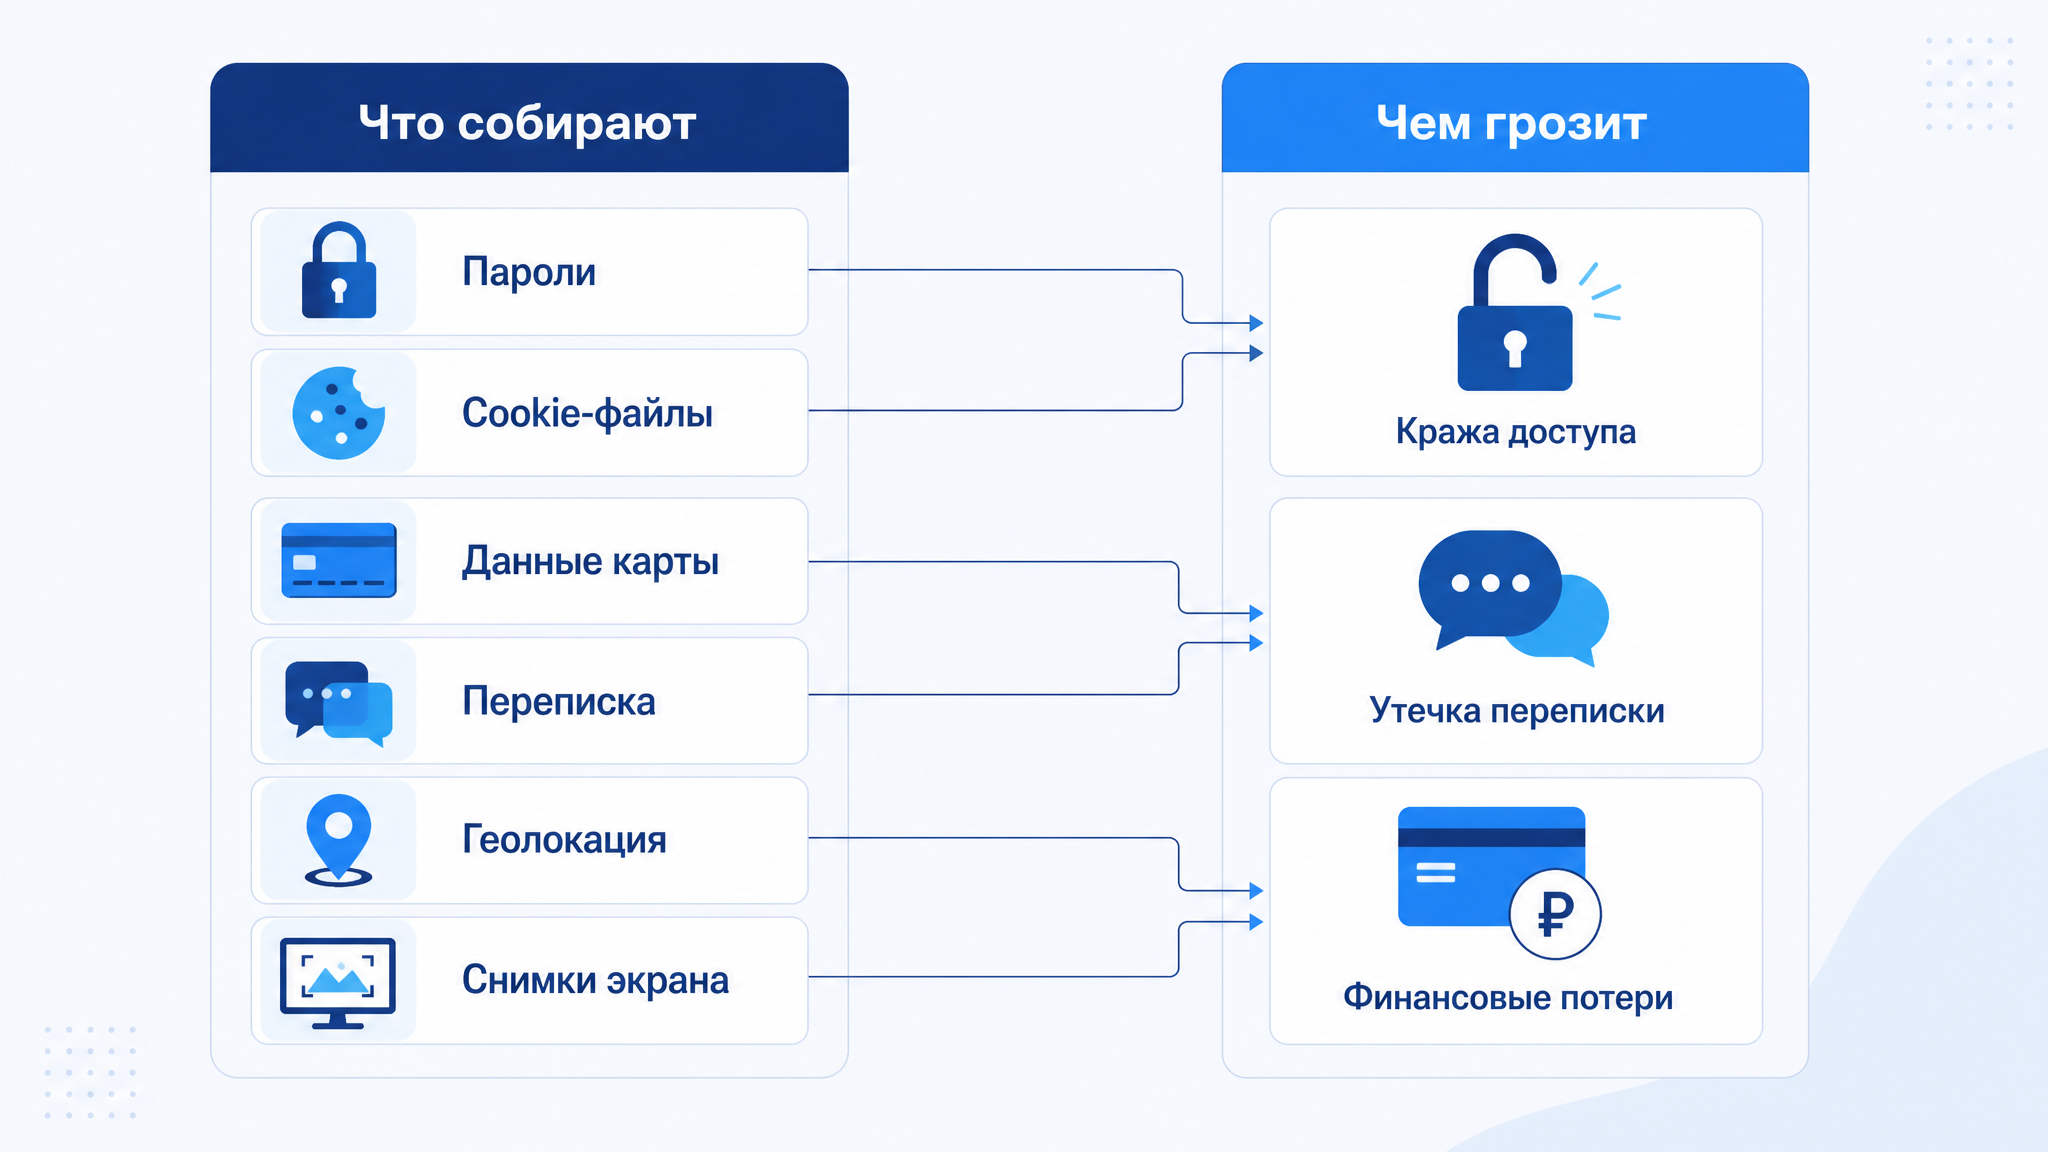
Набор данных зависит от типа шпиона, но перечень типичных целей широк. Злоумышленника интересует всё, что можно конвертировать в деньги или доступ: пароли и учётные данные, cookie-файлы, платёжные реквизиты, переписка и контакты, история сайтов и поисковых запросов, геолокация, снимки экрана, фото с веб-камеры и записи разговоров.
Для бизнеса особенно болезненны переписка с клиентами, коммерческие условия и доступы к CRM, ERP и банковским сервисам. Порой даже один похищенный корпоративный логин открывает злоумышленнику путь к базе клиентов или к финансовым операциям.
Оценивать риск стоит не по названию программы, а по тому, к каким системам ведёт доступ с этого устройства. Чем больше на нём корпоративных сервисов, тем тяжелее последствия заражения.
Чем опасны программы-шпионы: риски для людей и бизнеса
Последствия заражения выходят далеко за рамки личного неудобства. Для компании это прямые финансовые и репутационные потери, а для сотрудника — утрата контроля над собственными данными.
Масштаб ущерба зависит от того, к каким системам открыт доступ с заражённого устройства и насколько быстро замечено заражение. Разберём основные категории рисков по порядку.
Кража учётных данных и платёжной информации
Похищенные логины и пароли дают злоумышленнику доступ к почте, банковским приложениям и корпоративным сервисам. Платёжные реквизиты позволяют проводить списания, а доступ к банковскому кабинету — выводить деньги. Восстановление доступа и разбирательство с банком отнимают время и далеко не всегда заканчиваются возвратом средств.
Отдельная проблема — повторное использование паролей. Если один и тот же пароль стоит на нескольких сервисах, одна утечка открывает злоумышленнику целую цепочку аккаунтов.
Утечка переписки и коммерческой тайны
Через заражённое устройство утекают переписка с клиентами, коммерческие условия, договоры, сведения о сделках и внутренние документы. Такая информация может попасть к конкурентам или стать инструментом давления на компанию.
Если устройство связано с CRM или ERP, злоумышленник способен выкачать базу клиентов целиком. Это уже не единичная утечка, а системный риск, затрагивающий весь бизнес.
Киберсталкинг и репутационные риски
Шпионские программы на телефоне нередко используют для негласного наблюдения за человеком: чтения переписки, прослушивания разговоров, отслеживания местоположения. Это киберсталкинг, создающий прямую угрозу безопасности и психологическому состоянию человека.
Для бизнеса сюда добавляется репутационный риск. Если выяснится, что данные клиентов утекли через заражённое устройство сотрудника, доверие к компании падает, а последствия могут включить и юридические претензии.
Как понять, что на устройстве программа-шпион
Однозначного признака, который прямо указывал бы на заражение, не существует. Значение имеет сочетание сигналов: отдельный симптом сам по себе ничего не доказывает, но несколько признаков одновременно — серьёзный повод проверить устройство.
Распознать угрозу помогают косвенные сигналы в поведении системы — для компьютеров и смартфонов они различаются. Ниже разберём, на что обращать внимание на каждой платформе.
Косвенные признаки на Windows и macOS
На компьютере стоит насторожиться, если устройство стало заметно медленнее, вентиляторы гудят громче обычного, а батарея садится быстрее. Признаками служат незнакомые приложения и всплывающие окна, а также повышенный сетевой трафик в моменты, когда вы ничего не скачиваете и не смотрите видео.
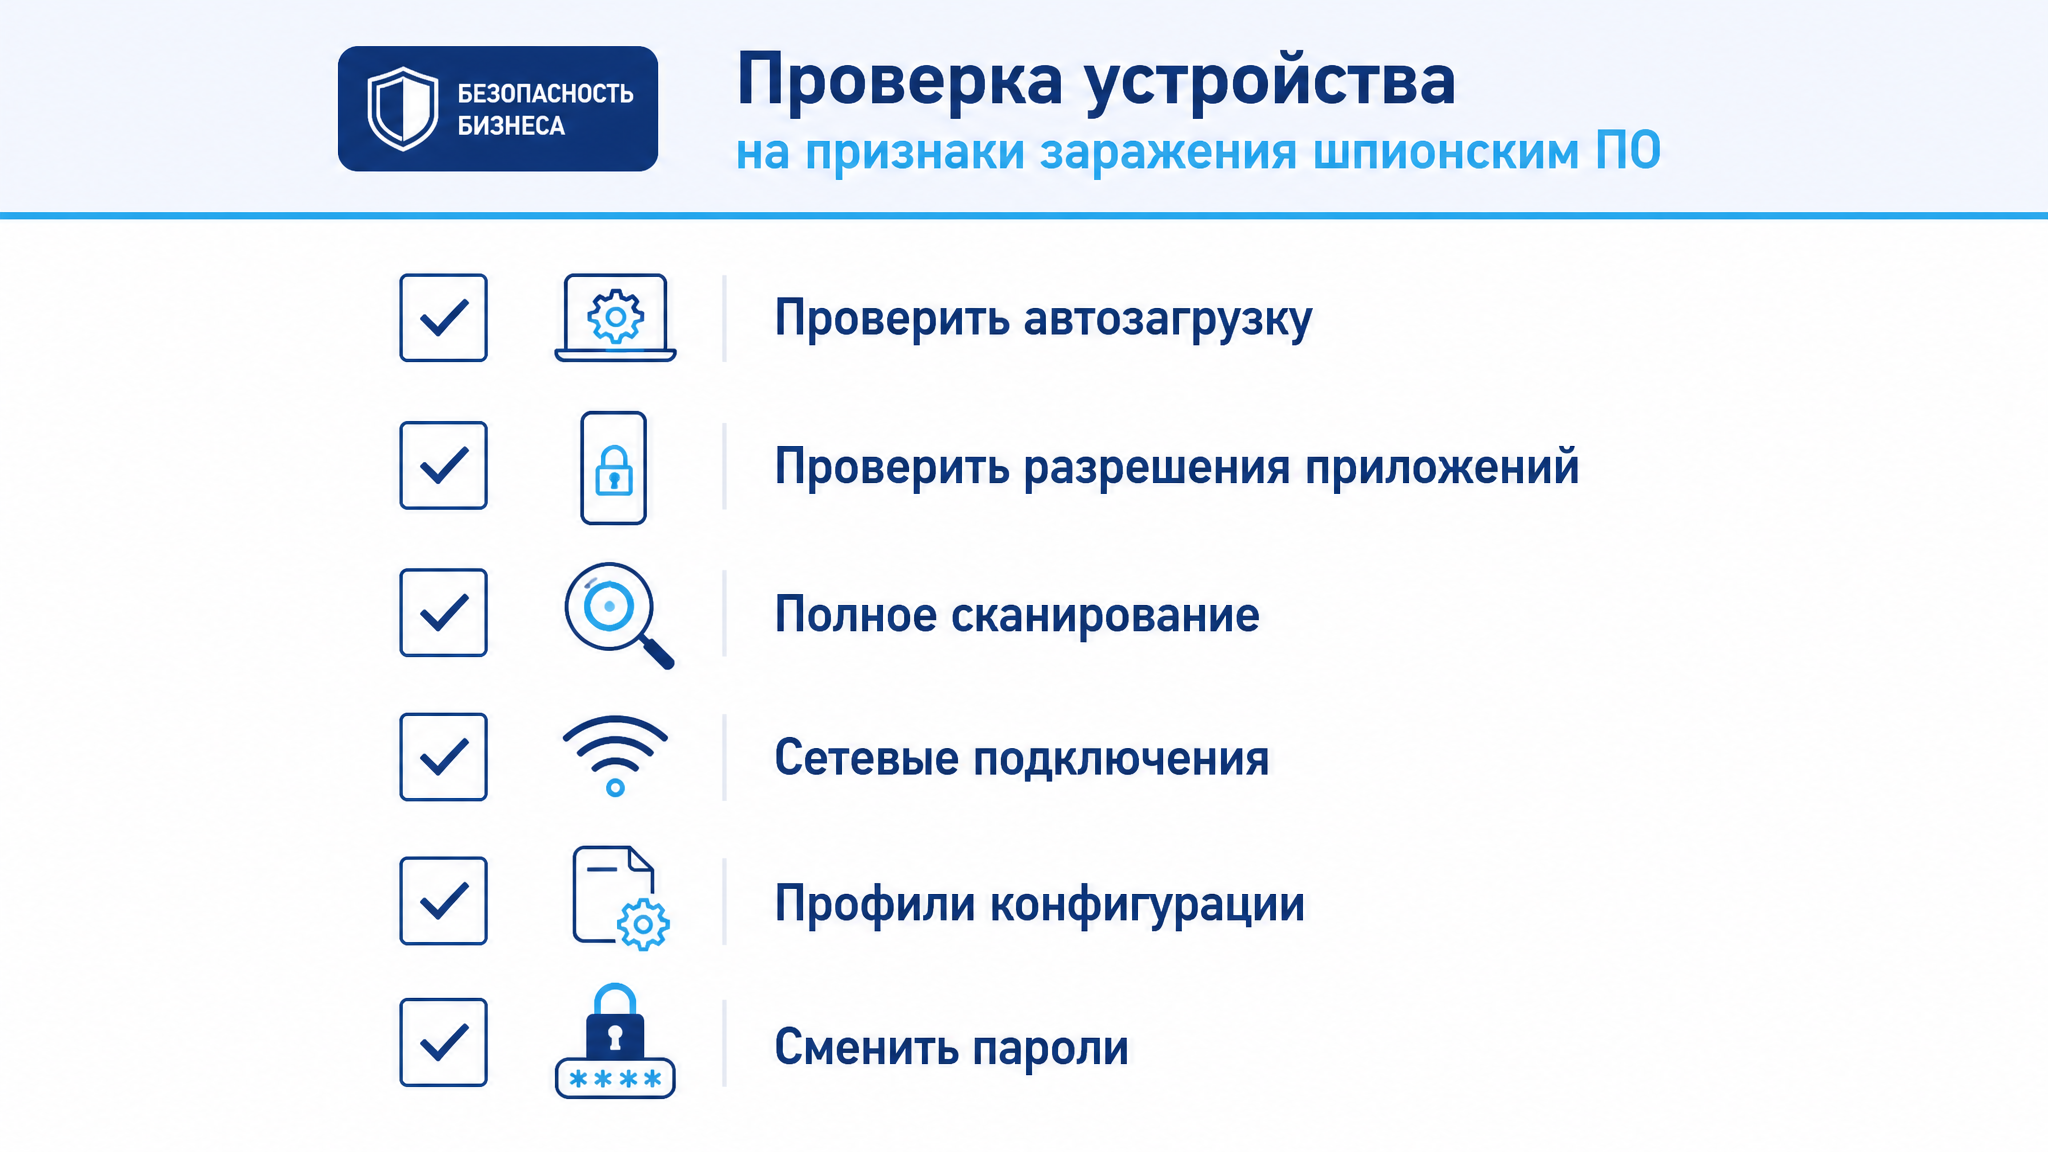
Полезно просмотреть список автозагрузки и сетевые соединения: иногда там обнаруживается процесс, о котором пользователь ничего не знает. Однако прятаться такие процессы умеют, поэтому отсутствие подозрительных записей ещё не означает, что устройство чистое.
Признаки на Android и iOS
На смартфоне сигналами служат ускоренный разряд батареи и перегрев, особенно в режиме простоя, незнакомые приложения и подозрительные разрешения. Ещё один признак — странное поведение: самопроизвольные перезагрузки, включение микрофона или камеры, вспышки экрана.
На iPhone о заражении говорят установленный профиль конфигурации или незнакомое приложение, которого пользователь не ставил. На Android стоит проверить перечень приложений с правами на доступ к SMS, журналу вызовов, микрофону и геолокации.
Что важно учесть
Единичный симптом ничего не доказывает: вывод делают по совокупности признаков. Заражение может не проявляться месяцами, а удаление программы не отменяет необходимости сменить пароли. Тайный сбор данных о сотруднике недопустим — правомерность учёта держится на уведомлении и согласии.
Как проверить устройство на шпионское ПО
Проверку стоит вести последовательно: от быстрой оценки симптомов к полному сканированию и, если понадобится, к переустановке системы.
Порядок действий для компьютера и смартфона отличается, поэтому ниже рассмотрим каждый случай отдельно и завершим перечнем инструментов, помогающих обнаружить и удалить угрозу.
Проверка компьютера
Начните с антивирусной проверки с актуальными базами и полного сканирования, а не только быстрого. Затем просмотрите автозагрузку, установленные программы, расширения браузера и сетевые соединения. Если найдено что-то подозрительное, удалите и перезагрузите устройство, после чего проверьте ещё раз.
Если признаки сохраняются, а удалить источник не получается, надёжный вариант — сохранить нужные файлы и переустановить систему. При подозрении на заражение корпоративного устройства стоит сообщить в ИТ-службу, а не пытаться решить вопрос в одиночку.
Проверка смартфона
Начните с анализа приложений и выданных им разрешений: отзовите доступ к микрофону, SMS, журналу вызовов и геолокации у всего, что в этом не нуждается. Проверьте, нет ли приложений, которые вы не устанавливали, и просмотрите список администраторов устройства.
На iPhone проверьте наличие неизвестных профилей конфигурации в настройках. Если устройство общее или бывшее в употреблении, разумно выполнить сброс к заводским настройкам и настроить его заново.
Инструменты и антивирусные средства
Для удаления применяют антивирусы и специализированные сканеры. При сложном заражении может потребоваться дополнительный софт для восстановления системных файлов. Главное правило — пользоваться официальными инструментами и не качать «чистильщики» с непроверенных сайтов.
Если угроза связана с корпоративными данными, важно оценить последствия: какие учётные данные могли быть похищены и где их нужно сменить. Само удаление программы не отменяет необходимости сменить пароли.
Как удалить шпионское ПО и защититься в будущем
Удаление начинается с обновления системы и антивирусных баз, после чего выполняется полное сканирование. Обнаруженные угрозы удаляют, устройство перезагружают и проверяют повторно. Если программа маскировалась под системную, может понадобиться восстановление повреждённых файлов.
После очистки обязательно смените пароли — в первую очередь для почты, банковских сервисов и рабочих аккаунтов. Если один и тот же пароль использовался в нескольких сервисах, его нужно заменить везде и включить двухфакторную аутентификацию.
Основу защиты составляют простые привычки: регулярные обновления ОС и программ, актуальные антивирусные базы, аккуратность с вложениями и ссылками, блокировка экрана и контроль физического доступа к устройству. Для компании к этому добавляются правила использования корпоративных устройств и разделение личных и рабочих аккаунтов.
Практический ориентир
Проверяйте устройство по порядку: обновление системы и антивирусных баз, полное сканирование, затем автозагрузка, расширения и разрешения приложений. После удаления угрозы сразу смените пароли к почте, банковским и рабочим сервисам и включите двухфакторную аутентификацию.
Легальный мониторинг vs шпионская программа: где проходит граница
Различие между шпионажем и законным учётом рабочей активности лежит не в технологии, а в прозрачности и правовом основании. Сбор сведений о рабочей активности на корпоративном устройстве с уведомлением сотрудника и его письменным согласием — это правомерный учёт. Скрытый сбор тех же данных без уведомления и согласия — уже слежка.
Технически обе ситуации могут выглядеть похоже: и там и там на устройстве работает программа, фиксирующая активность. Разница в том, знает ли об этом сотрудник, ради чего собираются данные и на каком основании.
Согласие сотрудника и правовые границы
Правомерность учёта рабочей активности опирается на уведомление сотрудника и его согласие, а также на внутренние документы компании: правила использования корпоративных устройств, трудовой договор, локальные нормативные акты. Конкретный объём и порядок нужно определять с учётом законодательства вашей страны — рекомендуем проконсультироваться с юристом.
Важное ограничение: правомерным считается учёт в рамках трудовых отношений и на корпоративном оборудовании. Личные устройства сотрудников без их согласия для такого учёта использоваться не должны.
Понятие в фокусе: согласие сотрудника
Согласие сотрудника — оформленное документально уведомление и разрешение на сбор данных о рабочей активности на корпоративном устройстве. Именно оно превращает технический сбор данных в правомерный учёт и отличает его от скрытой слежки.
Прозрачность вместо скрытой слежки
Прозрачный мониторинг предполагает, что сотрудник знает, какие данные собираются и зачем. Такая система помогает руководителю видеть рабочую нагрузку, распределение времени и загрузку команды, а сотруднику — понимать, как оценивается его работа. Это не инструмент негласного наблюдения, а рабочий инструмент учёта.
Когда учёт открыт, он решает управленческие задачи: помогает замечать перегрузки, распределять задачи и планировать ресурсы. Скрытая слежка таких задач не решает — она лишь создаёт недоверие в коллективе.
Почему скрытая слежка за сотрудниками недопустима
Негласный сбор данных о сотруднике нарушает правовые границы и разрушает доверие в команде. Если люди узнают, что за ними тайно наблюдают, это бьёт по вовлечённости и лояльности сильнее, чем любые рабочие ограничения.
Кроме того, скрытая слежка создаёт риски для самой компании: полученные данные сложно использовать правомерно, а их утечка или нецелевое применение ведут к юридическим и репутационным последствиям. Открытый и оформленный учёт защищает и сотрудника, и работодателя.
Как ИНСАЙДЕР работает в отличие от шпионского ПО
Система мониторинга рабочей активности «ИНСАЙДЕР» — это пример прозрачного учёта, а не шпионской программы. Она работает на корпоративных устройствах с уведомлением сотрудника и собирает данные о рабочей активности: время работы за ПК, запущенные программы, посещённые сайты, простои, снимки экрана и инциденты.
При этом «ИНСАЙДЕР» не позиционируется как средство скрытой слежки и не используется для негласного наблюдения. Собранные данные — это сигналы для управленческой оценки, а не готовые выводы: активность не равна выполненной задаче, а простой не всегда означает нарушение. Итоговую оценку руководитель формирует вместе с задачами, KPI и данными из CRM, ERP или таск-трекера.
Открытый формат работы отличает такую систему от spyware: сотрудник знает об учёте, данные собираются в рамках трудовых отношений, а руководитель получает объективную картину цифрового рабочего дня команды — от общего состояния до конкретных программ, сайтов и простоев. Подробнее о подходах к учёту рабочего времени можно прочитать в материалах раздела статей.
демодоступ
возможности ИНСАЙДЕР
Как защитить компанию от вредоносного ПО: базовые меры
Защита компании строится на нескольких уровнях: техническом, организационном и человеческом. Только вместе они снижают вероятность заражения и его последствий.
- Обновляйте системы и программы. Регулярные обновления закрывают уязвимости, которыми пользуются злоумышленники.
- Используйте антивирус и централизованное управление. Единые правила защиты проще поддерживать, чем настраивать каждое устройство отдельно.
- Ограничьте права и физический доступ. Чем меньше людей имеют административный доступ к устройствам, тем ниже риск.
- Обучайте сотрудников. Большинство заражений начинается с фишингового письма или неосторожного запуска файла.
- Разделяйте личные и рабочие аккаунты. Это ограничивает масштаб утечки, если одно из устройств всё же заражено.
- Регламентируйте использование корпоративных устройств. Понятные правила снижают и риск заражения, и правовые риски.
Отдельно стоит продумать порядок действий на случай инцидента: кому сообщать, какие устройства изолировать и как быстро менять скомпрометированные пароли. Заранее прописанный порядок экономит время, когда счёт идёт на часы.
Ситуация из практики
Сотрудник получил письмо с «рабочим документом» и открыл вложение. Устройство стало медленнее, а учётные данные попали к третьим лицам. Антивирусная проверка, смена паролей и двухфакторная аутентификация помогли закрыть доступ, а заранее прописанный порядок действий сэкономил время на реакцию.
Итоги: что важно знать о программах-шпионах
Программа-шпион — это вредоносное ПО, которое тайно собирает данные и передаёт их третьим лицам. Его главная опасность в том, что заражение почти не заметно: человек продолжает работать, а злоумышленник получает пароли, переписку и доступы. Для бизнеса это риск утечки клиентской базы, коммерческой тайны и денег.
Распознать заражение по одному симптому нельзя — важно оценивать признаки в совокупности и проверять устройство антивирусом. Базовая защита строится на обновлениях, аккуратности с вложениями и контроле доступа к устройству.
И главное: технология сбора данных сама по себе не определяет, шпионаж это или законный учёт. Граница проходит по согласию сотрудника, прозрачности и правовому основанию — именно они отличают легальный мониторинг рабочей активности от скрытой слежки.
FAQ
Что такое программа-шпион простыми словами?
Это вредоносная программа, которая без согласия пользователя собирает данные об устройстве и действиях на нём и передаёт их третьим лицам. Работает она скрытно, в фоновом режиме, поэтому заражение можно не замечать месяцами.
Чем легальный мониторинг отличается от шпионской программы?
Различие не в технологии, а в прозрачности и правовом основании. Учёт рабочей активности на корпоративном устройстве с уведомлением сотрудника и его согласием — правомерный учёт, а скрытый сбор тех же данных без согласия — шпионаж.
Как понять, что на телефоне или компьютере есть шпион?
Явного признака нет, значение имеет сочетание сигналов: ускоренный разряд батареи, перегрев, незнакомые приложения и профили, повышенный сетевой трафик. Если несколько признаков совпадают, стоит провести полную антивирусную проверку.
Какие данные чаще всего собирают программы-шпионы?
Пароли и учётные данные, cookie-файлы, платёжные реквизиты, переписку и контакты, историю сайтов и поиска, геолокацию, снимки экрана и записи разговоров. Набор зависит от типа шпиона и целей злоумышленника.
Можно ли законно контролировать рабочую активность сотрудников?
Да, если учёт ведётся на корпоративных устройствах в рамках трудовых отношений, сотрудник уведомлён и дал письменное согласие, а порядок закреплён во внутренних документах. Конкретные формулировки лучше согласовать с юристом.
Что делать в первую очередь после обнаружения шпиона?
Обновите систему и антивирусные базы, проведите полное сканирование и удалите угрозы, затем смените пароли к почте, банковским и рабочим сервисам. Для корпоративного устройства сообщите в ИТ-службу.